JPMorgan Chase, el banco más grande de Estados Unidos, informó que varios proveedores externos que trabajan con la entidad fueron víctimas de un ciberataque. Aunque la institución aseguró que sus operaciones continúan funcionando con normalidad, el incidente habría dejado expuesta cierta información de marketing que podría incluir nombres y direcciones de correo electrónico de algunos clientes.
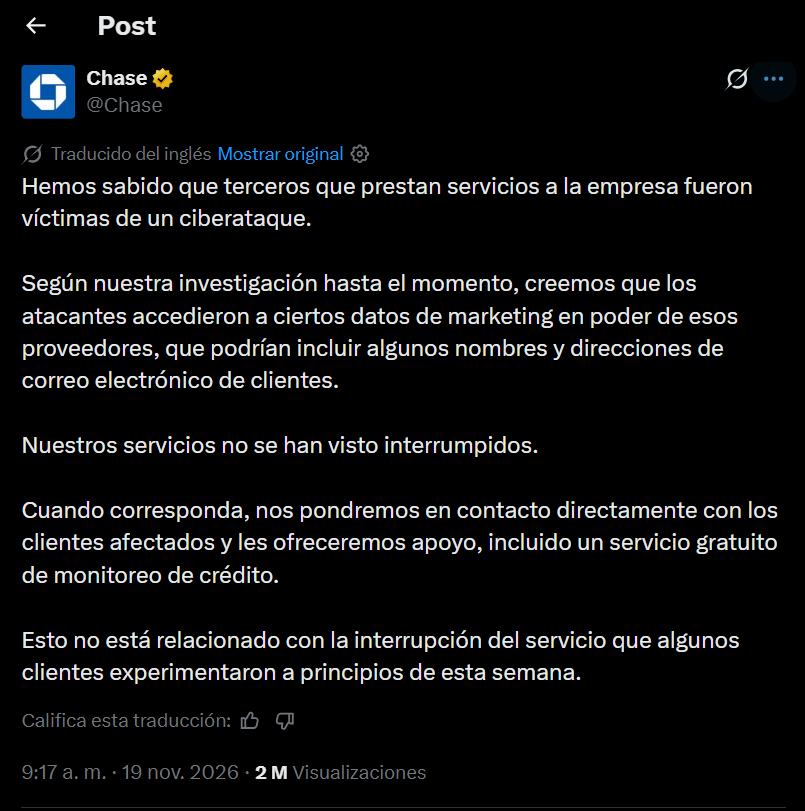
La entidad dio a conocer el caso este jueves a través de su perfil en la red social X. En su comunicado, explicó que tuvo conocimiento de que terceros que prestan servicios a la compañía habían sufrido un ataque informático.
Leer más: Alerta por tóxicos: informe Salón de la infamia 2026
Por ahora, el banco no ha ofrecido detalles sobre el alcance total de la intrusión ni ha precisado cuántas personas podrían estar afectadas. Sin embargo, reconoció que los delincuentes habrían conseguido acceder a determinados datos que estaban en poder de esos proveedores.
La información comprometida podría incluir nombres y correos electrónicos de clientes, aunque JPMorgan no confirmó que todos esos datos hayan sido sustraídos ni que exista una exposición más amplia de información financiera.
JPMorgan asegura que sus servicios siguen funcionando
A pesar de que cientos de usuarios en las redes sociales comenzaron a inquietarse, la entidad afirmó que siguen operando y que la situación no representa un riesgo. JPMorgan detalló que los clientes pueden continuar utilizando los servicios bancarios, mientras la institución evalúa lo ocurrido y mantiene el seguimiento del incidente.
JPMorgan también descartó que este ataque esté relacionado con los problemas técnicos registrados a principios de semana, cuando algunos usuarios experimentaron dificultades para acceder a determinados servicios.
En aquella ocasión, el banco atribuyó las interrupciones a un error de software. Por tanto, se trata de dos incidentes diferentes: uno relacionado con una falla tecnológica y otro con un ataque informático contra proveedores externos.
En ese sentido, la compañía anunció que se comunicará directamente con las personas que resulten afectadas y que les ofrecerá asistencia. Entre las medidas mencionadas figura un servicio gratuito de supervisión de crédito, una herramienta que permite vigilar posibles movimientos o cambios sospechosos en los registros crediticios.
Visa y Mastercard aparecen vinculadas al incidente
Según declaraciones recogidas por The Wall Street Journal, un portavoz de Visa explicó que el incidente involucró a un proveedor externo de servicios ubicado en la región de Asia-Pacífico.
La compañía declaró que sus propios sistemas no resultaron afectados y que tampoco se vieron comprometidos datos de pago de los clientes, como los números de las tarjetas.
Por su parte, Mastercard informó al mismo medio que el ataque expuso una cantidad limitada de información correspondiente a un grupo de titulares de tarjetas inscritos en un programa específico de beneficios.
Aunque ambas compañías ofrecieron explicaciones sobre el alcance del incidente, sus declaraciones apuntan a que la exposición de información no habría afectado de la misma manera a todos los participantes ni a todos los servicios financieros relacionados.
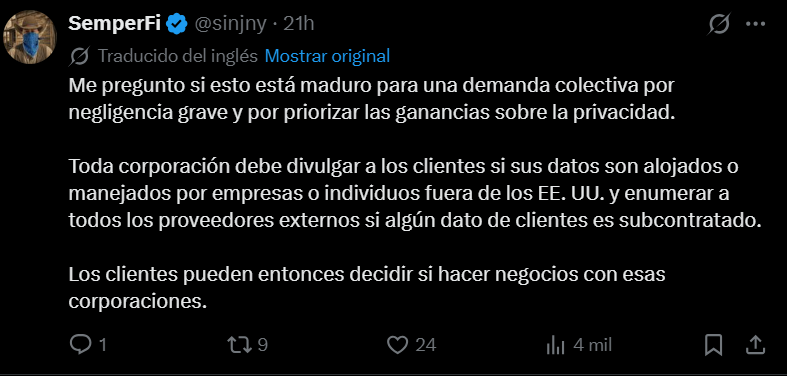
El hecho volvió a generar temor debido a los últimos incidentes registrados en grandes plataformas de servicios en Estados Unidos. Miles de usuarios se preguntaron sobre los riesgos que enfrentan las entidades de diferentes sectores y cómo es que se garantiza la seguridad de los proveedores.
JPMorgan Chase reiteró que la información sensible está resguardada y no hay nada de qué temer. Pero, varios ciudadanos creen que sus datos podrían ser vulnerados.
Las grandes instituciones suelen trabajar con empresas externas para gestionar servicios tecnológicos, comunicaciones, publicidad, atención al cliente y otras operaciones. Esa colaboración permite ampliar sus capacidades, pero también crea nuevos puntos de entrada que los delincuentes pueden intentar aprovechar.
Por eso, un ataque contra un proveedor no necesariamente significa que los sistemas principales del banco hayan sido vulnerados. Sin embargo, sí puede comprometer información que circula o permanece almacenada fuera de su infraestructura directa.
En este caso, JPMorgan no ha revelado cómo se produjo el acceso ni qué empresa proveedora fue atacada.
Fuente: Con información de EFE